반응형
참조 사이트
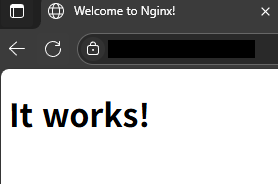
왜 IP 직접 접속을 차단하는가?
가능하면 서버 PC의 외부ip를 노출하지 않도록 구성하는게 좋다.
port를 열어놓았기 때문에 DDOS나 포트스캐닝등 취약점이 생길 수 밖에 없다.
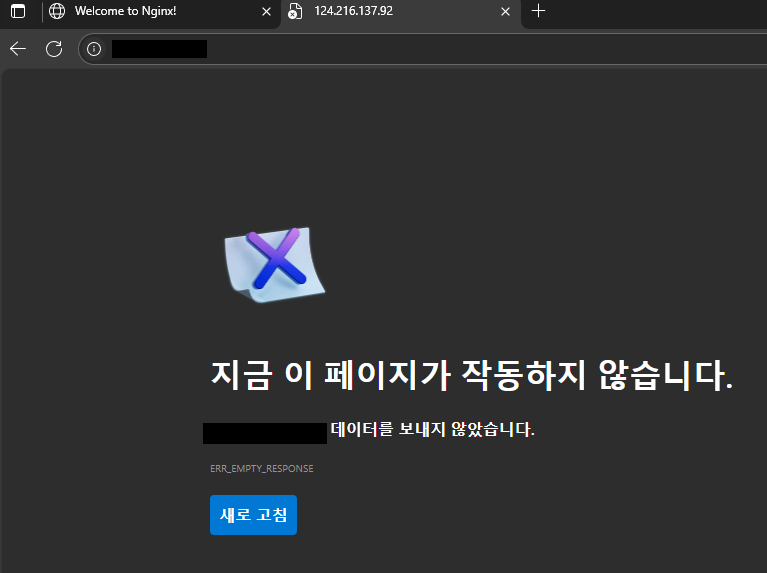
아무리 보안처리를 해놔도 불안하기에 외부ip를 통한 직접 접속 자체를 차단하려고 한다.
※ 추가적으로, cloudflare 네임서버를 통해 A도메인에 적용된 서버ip를 가려주면 완벽하다!
방법
..../conf.d/00-default.conf
server {
    listen 80 default_server;
    listen [::]:80 default_server;

    server_name _;

    # 응답 없이 연결 종료
    return 444;
}

server {
    listen 443 ssl default_server;
    listen [::]:443 ssl default_server;


    # SSL 인증서 설정 추가
    ssl_certificate /etc/letsencrypt/live/nextstep.r-e.kr/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/nextstep.r-e.kr/privkey.pem;

    # SSL 핸드셰이크 거부 (Nginx 1.19.4 이상)
    ssl_reject_handshake on;

    # 응답 없이 연결 종료
    return 444;
}
나는 이미 conf.d 디렉토리에 default.conf가 있는데, 이왕이면 구분하고 건드리지 않으려고 별도로 파일을 만들었다.
conf는 알파벳 순으로 적용되므로 00을 붙여 최우선적으로 적용되게 했다.
이후, NGINX를 재시작 해주면 적용된다.
틀린 부분이 있거나 인용한 부분에 대해 문제가 있을 시
댓글로 알려주시면 감사하겠습니다.
반응형
'Programming > 트러블슈팅' 카테고리의 다른 글
| [Discord] lavalink 1006 에러 해결기 (0) | 2026.03.16 |
|---|---|
| [Jenkins] DooD 방식의 Jenkins에서 파이프라인 중 Permission 문제 (1) | 2025.05.30 |